

Hackeo de neveras de supermercados llega a Alemania
6 min de lectura
Una ola de ciberataques contra la refrigeración de supermercados que comenzó en Francia ha llegado a Alemania. En la noche del domingo al lunes 2 de noviembre, mostradores refrigerados, cámaras frigoríficas y congeladores de varias tiendas alemanas dejaron de enfriar o incluso empezaron a calentar, y el personal tuvo que tirar grandes cantidades de alimentos. La policía de Baviera, Renania del Norte-Westfalia y Baja Sajonia investiga el hackeo de neveras de supermercados, que en pocas semanas afectó a tiendas de al menos diez países europeos. Nadie ha reivindicado los ataques.
Los ataques no iban dirigidos contra los datos de los clientes ni contra los sistemas de pago. Apuntaban a los controladores gestionados a distancia que mantienen fríos la leche, la carne y los congelados, una parte de la tecnología de las tiendas en la que la mayoría de la gente nunca piensa.
Cómo afectó el hackeo de neveras de supermercados a las tiendas alemanas
Uno de los primeros casos alemanes fue una tienda Edeka en Reisbach, en la Baja Baviera. El responsable escribió en Facebook que la refrigeración se había calentado hasta 50 grados centígrados durante la noche. Algunos productos se entregaron a la iniciativa de rescate de alimentos Foodsharing, pero la mayor parte de los productos refrigerados tuvo que tirarse. Según la revista especializada Lebensmittel Praxis, la policía criminal de Landshut investiga por sospecha de espionaje y manipulación de datos. Un portavoz de Edeka dijo a la ZDF que el fabricante del equipo estaba examinando la causa.
En Lilienthal, cerca de Bremen, mostradores, cámaras frigoríficas y congeladores fallaron esa misma noche y alcanzaron unos 30 grados. El propietario, Daniel Breiding, contó a la agencia de noticias dpa que su personal pasó un día entero retirando embutidos, queso, lácteos y congelados. «Tuvimos que tirar mercancía por valor de más de 360.000 euros», dijo. Su aseguradora aún está comprobando si pagará. La inspección central de policía criminal de Oldenburg se ocupa de los casos de Baja Sajonia, entre ellos otro en Diepholz, e intenta averiguar si están relacionados.
Renania del Norte-Westfalia también se vio afectada. En Wetter-Volmarstein, un supermercado gestionado por la asociación benéfica Arbeiterwohlfahrt (AWO) perdió grandes cantidades de alimentos, y el ataque habría ido dirigido contra la empresa que mantiene a distancia sus sistemas de refrigeración. La policía de Wuppertal informó de que allí se estropeó mercancía después de que las temperaturas se subieran a distancia durante el fin de semana. En Raesfeld, en el Münsterland, una tienda Rewe de gestión independiente notificó fallos en la refrigeración, y la policía comprobaba si los responsables eran piratas informáticos. Según dpa, también resultaron afectados un supermercado y una empresa alimentaria de los distritos de Kaiserslautern y Kusel, en Renania-Palatinado.
Una ola que empezó en Francia
El primer gran ataque se produjo en Francia el 12 de octubre, cuando quedaron inutilizados los sistemas de refrigeración de cientos de tiendas de grandes cadenas como Intermarché y la cooperativa U. La unidad de ciberdelincuencia de la fiscalía de París asumió el caso. El 2 de noviembre llegó una segunda ola en varios países a la vez. En Bélgica y Luxemburgo, Ahold Delhaize comunicó un incidente informático en varias decenas de tiendas, y Carrefour contabilizó problemas en unos 15 de sus 700 establecimientos belgas. En Suecia se vieron afectadas siete de las 800 tiendas de Coop, y en Irlanda 13 supermercados SuperValu retiraron de la venta los productos refrigerados y congelados.
También se registraron casos en los Países Bajos, Estonia, Finlandia, Italia y Portugal. Según Al Jazeera, que cita a Reuters, solo ese lunes más de 100 tiendas en Europa tenían equipos sobrecalentados. La Comisión Europea celebró reuniones de crisis con la agencia europea de ciberseguridad ENISA y Europol. El comisario de Agricultura, Christophe Hansen, calificó los ataques de «intento deliberado de perturbar nuestra cadena de suministro de alimentos y socavar la confianza de los consumidores», aunque subrayó que la seguridad alimentaria en Europa no está en riesgo.
Cómo entraron los atacantes en los sistemas de refrigeración
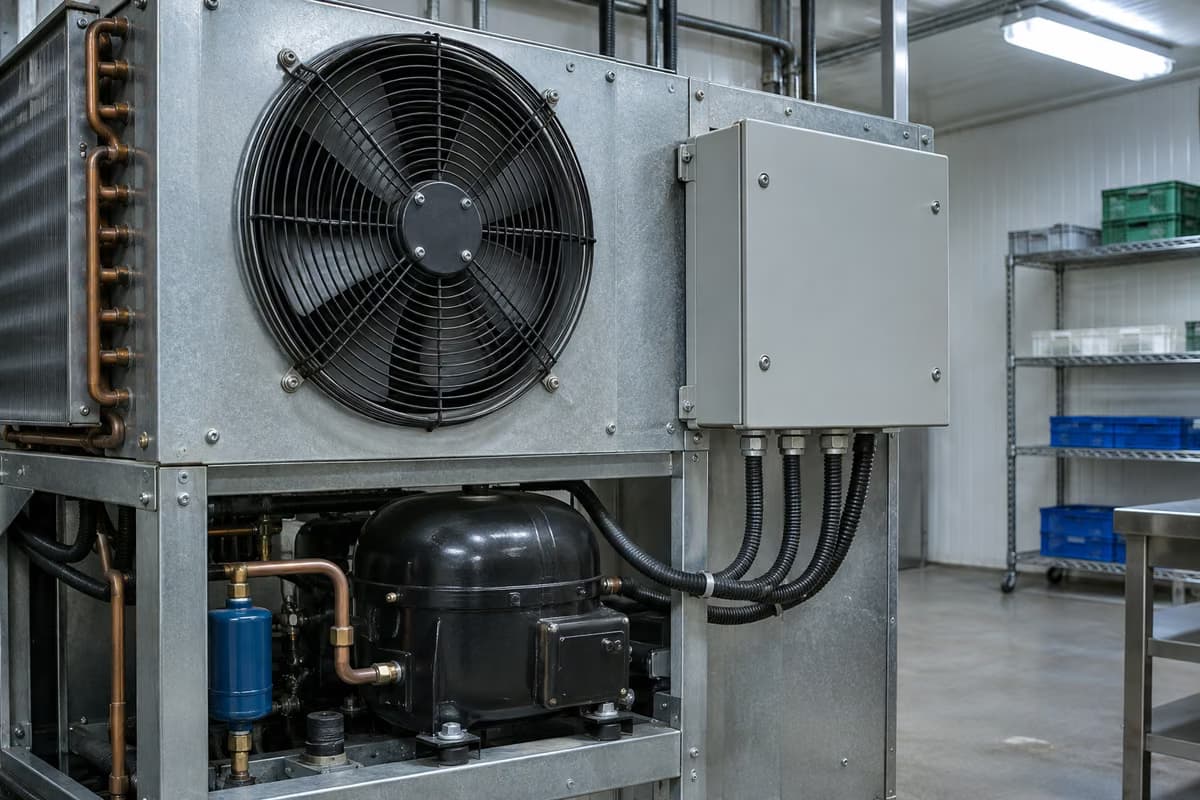
La refrigeración moderna de los supermercados está controlada por pequeños ordenadores a los que las empresas de mantenimiento pueden acceder por internet para ajustar temperaturas o iniciar ciclos de descongelación. En las tiendas afectadas por el hackeo de neveras de supermercados, los atacantes parecen haber usado ese acceso para poner los equipos en modo descongelación o fijar temperaturas muy por encima de cero. El fabricante danés Danfoss afirmó que sus productos estaban implicados y que los equipos afectados funcionaban con software antiguo que no se había actualizado. En Estonia, según dpa, los atacantes llegaron al ordenador de control de una instalación antigua de Danfoss.
BleepingComputer informa de que una alerta del Gobierno francés mencionaba controladores de Danfoss y también de Copeland y su marca Dixell. Stephan Moelans, director de la empresa belga de servicios de refrigeración Sabcobel, dijo que el atacante aprovechó la misma vulnerabilidad que en Francia. «La solución más sencilla es gestionar los frigoríficos mediante una conexión a internet segura», declaró a la cadena RTL. Awais Rashid, catedrático de ciberseguridad de la Universidad de Bristol, señaló vulnerabilidades conocidas en varios controladores, muchos de los cuales ya no cuentan con soporte.
Quién está detrás de los ataques
Se desconoce quién está detrás del hackeo de neveras de supermercados y cuáles son sus motivos. Las fiscalías de Francia y Bélgica han abierto investigaciones, y la policía de varios estados alemanes examina los casos locales. Como no se exigió ningún rescate, expertos citados por la radiotelevisión bávara BR consideran probable el sabotaje. Algunos investigadores de seguridad han especulado con un actor vinculado a un Estado, pero no hay pruebas públicas que apunten a ningún grupo o país, y las autoridades no han nombrado a ningún sospechoso.
En Alemania, la Oficina Federal de Seguridad de la Información (BSI) instó a los operadores a proteger según el estado de la técnica los sistemas de control accesibles desde internet, según la ZDF. El ministro federal de Digitalización, Karsten Wildberger, pidió una mejor protección de la tecnología de edificios y de operación. «Todas las empresas, y eso incluye a la administración pública, deben tomar más precauciones», dijo en Welt TV.
Hackeo de neveras de supermercados: lo que deben saber los clientes en Alemania
Para los clientes, el principal riesgo no son los estantes vacíos, sino los alimentos que se han calentado y luego se han vuelto a enfriar. Las tiendas alemanas afectadas retiraron de la venta los productos estropeados, y las autoridades aseguran que el suministro de alimentos está garantizado. Aun así, conviene mirar con atención los productos refrigerados y congelados: gruesos cristales de hielo dentro del envase, congelados blandos o deformados y charcos de agua en el fondo de un arcón congelador pueden indicar que se rompió la cadena de frío. La carne, el pescado y los lácteos deben estar bien fríos al tacto.
Si compra algo que resulta estar descongelado o en mal estado, guarde el tique y devuelva el producto. Las normas alemanas de garantía, conocidas como Gewährleistung, dan derecho por lo general a una sustitución o a un reembolso cuando el producto ya era defectuoso en el momento de la compra. Según un conocedor del sector citado por el Berliner Morgenpost, un fallo a escala nacional es menos probable en Alemania que en Francia, porque muchos comerciantes independientes eligen sus propios sistemas. Para consejos generales sobre la compra de alimentos, consulte nuestra guía para hacer la compra en Alemania, y sobre otro ataque reciente a sistemas informáticos en Alemania, lea nuestro artículo sobre el ciberataque a la Universidad de Leipzig.
Este artículo fue traducido del inglés.